
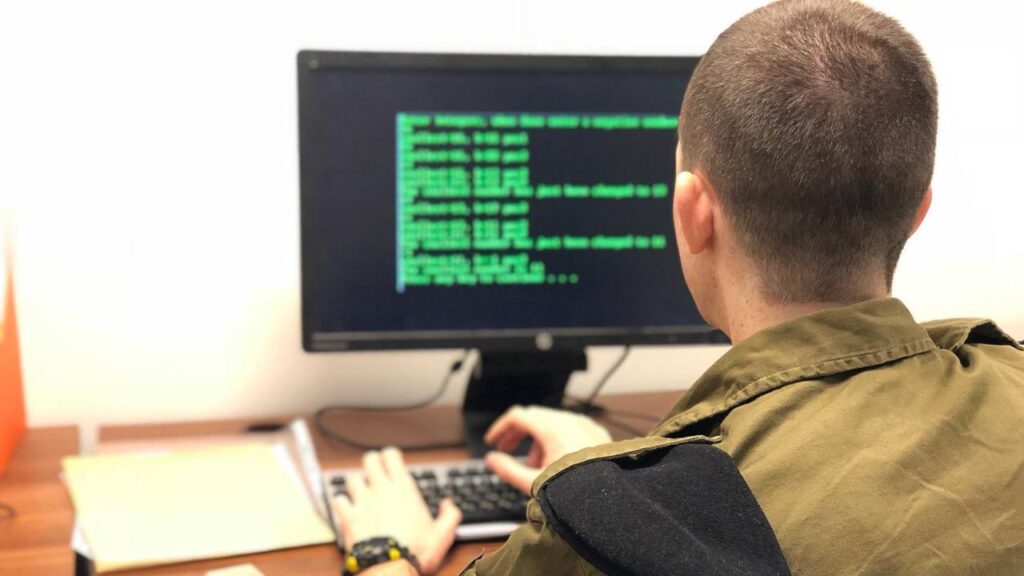
הדו"ח שפורסם מדווח על 800 אירועי סייבר בעלי פוטנציאל נזק משמעותי שנבלמו או הוכלו בתקופה שבין 7 באוקטובר ועד 31 בדצמבר 2023.

הדו"ח פורט את המגמות והמתקפות המרכזיות בתקופת המלחמה וכן מציג את פעולות ההגנה האקטיביות של המערך, נתונים על מצב תעשיית הסייבר, ההון האנושי ופרויקטים טכנולוגיים.
על פי הדו"ח, מתוך 13,040 הדיווחים מארגונים ומאזרחים למערך השנה, כ-68% התקבלו בתקופת מלחמת "חרבות ברזל".
41% מהדיווחים השנה עסקו בפריצות לרשתות חברתיות ולחשבונות WhatsApp (פי 2.5 בהשוואה לשנה שעברה), כ-25% עסקו בניסיונות דיוג, ו-13% בחדירה למערכות המחשוב. שאר הדיווחים עסקו בחולשות במערכת מחשוב (9%) נוזקות (3%) פגיעה ברציפות התפקודית כגון מתקפות מניעת שירות (2%) ושיבושי GPS(2%).
נוסף לכך, בתקופת המלחמה, החל מ-7 באוקטובר ועד 31 בדצמבר, טיפל המערך בכ-800 אירועי סייבר משמעותיים שרובם נבלמו ללא נזק תוך שמירה על הרציפות התפקודית.
מניתוח המגזרים שבהם נרשמו הכי הרבה מתקפות או ניסיונות, עולה כי חברות המעניקות שירותים דיגיטליים לארגונים היוו מטרה מועדפת למתקפות בשנה האחרונה, בשל היכולת להגיע מהם לארגונים רבים במקביל. עוד מגזרים מרכזיים במיקוד התוקפים היו מגזר התקשורת, הממשל, הפיננסי והשלטון המקומי.
לדברי ראש מערך הסייבר הלאומי גבי פורטנוי, "בשנת 2023 חלה עליית מדרגה ביכולת ההגנה על המשק הישראלי כחלק משינוי התפיסה של המערך ופעולות מהירות להגנה רוחבית בזמן המלחמה. שנת 2024 תהיה בסימן המשך הלחימה ומוכנות להרחבתה מול זירות נוספות, זאת לצד צפי לשיפור ביכולות הסייבר ובנכונות של אויבנו לבצע מתקפות שיגרמו נזק לעורף האזרחי".